
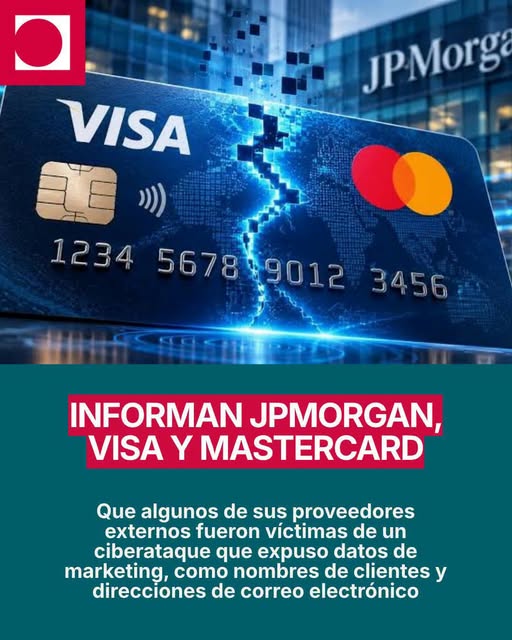
Miles de clientes de Visa, Mastercard y JPMorgan Chase vieron expuestos sus datos el jueves después de que piratas informáticos atacaran a proveedores de servicios externos con un ataque de ransomware, lo que aumenta la preocupación por la seguridad de los datos de los consumidores.
Un portavoz de Visa confirmó a The Independent que no se había visto comprometida ninguna información de pago, incluidos los números de tarjetas de crédito y débito. Los sistemas de la empresa no se vieron afectados, y la filtración se originó en un proveedor de servicios externo en la región de Asia-Pacífico.
Mastercard también confirmó al periódico The Wall Street Journal que se había expuesto una cantidad limitada de información de un subconjunto de titulares de tarjetas inscritos en un programa de beneficios específico. El incidente ya se controló y no afectó la red de pagos de la compañía ni la capacidad de los clientes para usar sus tarjetas.
El alcance de la filtración en JPMorgan Chase y la autoría del ataque
JPMorgan Chase también afirmó que los atacantes se habían dirigido a empresas externas que prestaban servicios al banco, accediendo potencialmente a datos de mercadeo que incluían los nombres y las direcciones de correo electrónico de algunos clientes.
“Hemos descubierto que terceros que prestan servicios a la empresa fueron blanco de un ciberataque. Según nuestra investigación hasta el momento, creemos que los atacantes accedieron a ciertos datos de mercadeo que poseen esos proveedores, los cuales pueden incluir nombres y direcciones de correo electrónico de algunos clientes”, declaró Chase en un comunicado publicado en las redes sociales el jueves.
Chase afirmó que no hubo interrupciones en sus servicios y que se pondría en contacto directamente con los clientes afectados cuando fuera oportuno, ofreciéndoles asistencia que incluiría un servicio gratuito de monitorización de crédito.
Según la empresa de ciberseguridad SOCRadar, y publicado por el WSJ, el grupo de ransomware N0N se atribuyó la responsabilidad del ataque. Sin embargo, ninguna de las empresas identificó a los proveedores externos que habían sido atacados.
Fallas previas en sistemas bancarios y caos en el tráfico aéreo de EU
Chase también confirmó que el ciberataque no estaba relacionado con la interrupción del servicio bancario del lunes, que dejó a miles de clientes sin poder acceder a los servicios bancarios en línea ni enviar dinero a través de Zelle, el servicio de pago instantáneo utilizado por los principales bancos estadunidenses.
Chase dijo que la interrupción anterior se había debido a una falla de software en sus propios sistemas, lo que provocó retrasos en los pagos en otros bancos, incluidos Citigroup y Bank of America, al procesar transacciones que involucran cuentas de Chase. Ninguno de los otros bancos experimentó una interrupción por separado.
Cuando los usuarios de Chase intentaron iniciar sesión, se encontraron con una alerta automática que decía: “Algunos servicios no están disponibles. Estamos trabajando en ello. Inténtelo de nuevo más tarde”.
“JPMorgan Chase ha experimentado un problema temporal relacionado con un fallo de software en un sistema local; no está relacionado con la ciberseguridad”, declaró Joe Evangelisti, portavoz del banco, en el momento de la interrupción del servicio.
Estos incidentes se producen en medio de una serie de recientes interrupciones tecnológicas en Estados Unidos, entre las que se incluyen una importante caída del sistema de Microsoft, retrasos en los vuelos de United Airlines y fallos en el control del tráfico aéreo.
La interrupción global del servicio de Microsoft tuvo lugar del 12 al 14 de noviembre y dejó fuera de servicio servicios como Outlook, Teams y Copilot, lo que impidió que millones de personas pudieran trabajar, y provocó una avalancha de memes en las redes sociales.
Una falla independiente el viernes obligó a suspender todos los vuelos en EU, lo que resultó en aproximadamente 14 mil cancelaciones hasta el sábado, mientras los aeropuertos trabajaban para restablecer el servicio. El secretario de Transporte del país, Sean Duffy, atribuyó la interrupción de la aviación a las obras de modernización del antiguo sistema de control de tráfico aéreo del país. La empresa contratista de defensa L3Harris estaba reemplazando el cableado de cobre obsoleto por cables de fibra óptica cuando los trabajos provocaron una sobrecarga en el sistema.
Duffy dijo que los funcionarios estaban investigando si la falla se había debido a la “incompetencia” del contratista o a un enrutador defectuoso, lo que planteó interrogantes sobre por qué las medidas de seguridad existentes no impidieron la interrupción.
Comisión Europea confirma ciberataque
La Comisión Europea confirmó el jueves que había sido objeto de un ciberataque mediante el uso de herramientas de inteligencia artificial, aunque señaló que resultaba difícil evaluar la magnitud del incidente, dado que la investigación aún estaba en curso.
«Puedo confirmar que la Comisión ha tomado recientemente las medidas necesarias en respuesta a una campaña cibernética detectada», declaró el portavoz de la Comisión Europea, Thomas Regnier, en una rueda de prensa.
«Como medida de protección y prevención, retiramos temporalmente varias aplicaciones y, desde entonces, la mayoría de ellas se han restablecido», añadió. «La investigación sigue en curso. Estamos tomando todas las medidas necesarias, basándonos en los resultados a medida que se van conociendo».
«Se trató de una campaña cibernética generada por IA», señaló Regnier.
El incidente se detectó el 22 de octubre y no había pruebas de ninguna filtración de datos que afectara al personal de la Comisión en su conjunto, señaló Regnier.
Se negó a revelar quién creía la Comisión que estaba detrás del ataque y señaló que no tenía constancia de ninguna demanda de rescate tras el incidente.
Ola de incidentes críticos y reunión de emergencia en Bruselas
El ataque a la Comisión es otro ciberataque de gran repercusión, tras los ataques que dejaron fuera de servicio los frigoríficos y congeladores comerciales de cientos de supermercados franceses en octubre, los buques con destino a Estados Unidos en agosto, las plantas de tratamiento de aguas estadunidenses en julio y el sistema de transporte público de Los Ángeles en marzo.
Politico informó el jueves que la Comisión fue objeto de un ciberataque que podría haber comprometido grandes cantidades de datos personales, y que varios sistemas —entre ellos los de recursos humanos para nóminas y gestión del tiempo, así como un sistema de reembolsos médicos— quedaron fuera de servicio durante los diez días que duró la interrupción.
La Comisión convocó a su órgano interno de gestión de crisis de más alto nivel para una reunión urgente sobre los ciberincidentes y la comisaria de Tecnología, Henna Virkkunen, informó a los demás comisarios el miércoles, según Politico.